Backup y Disaster Recovery
Diseño e implantación de estrategias de backup y planes de recuperación ante desastres para infraestructuras Linux.
Ver masReducimos la superficie de ataque de tus servidores Linux y Windows aplicando los estandares CIS Benchmarks, DISA STIGs y las mejores practicas de la industria. Sistemas mas seguros, mas robustos.
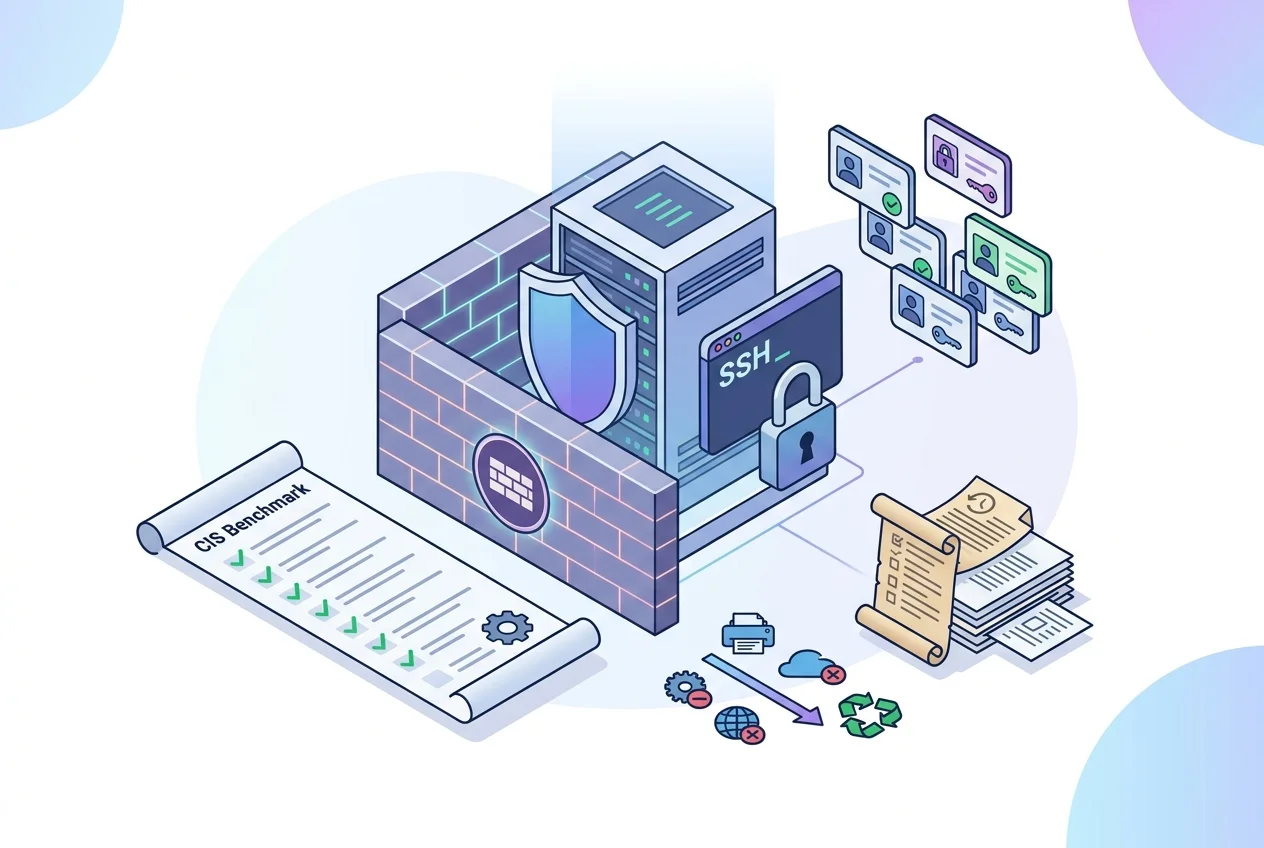
Aplicamos controles de seguridad en todas las capas del sistema operativo para minimizar el riesgo de compromiso.
Configuramos SSH con autenticacion por clave publica, deshabilitamos root login, limitamos algoritmos criptograficos, implementamos fail2ban y restriccion por IP. Eliminamos vectores de ataque por fuerza bruta.
Implementamos el principio de minimo privilegio con sudoers granulares, SELinux o AppArmor, politicas de contrasenas robustas y autenticacion multifactor (MFA) para accesos administrativos.
Configuramos iptables, nftables o firewalld con politicas deny-by-default. Solo abrimos los puertos estrictamente necesarios y documentamos cada regla con su justificacion.
Eliminamos paquetes innecesarios, deshabilitamos servicios no utilizados y reducimos la superficie de ataque. Cada servicio activo tiene una razon documentada para estar ejecutandose.
Aplicamos los benchmarks del Center for Internet Security (CIS) para Ubuntu, RHEL, Debian y Windows Server. Evaluamos, remediamos y documentamos el nivel de cumplimiento alcanzado.
Configuramos auditd, syslog centralizado y registro de eventos criticos: accesos, cambios de configuracion, ejecucion de comandos privilegiados y modificaciones de archivos sensibles.
Los sistemas operativos se instalan con configuraciones orientadas a la compatibilidad, no a la seguridad. El hardening cierra esas brechas aplicando controles probados que reducen drasticamente el riesgo de intrusion.
Menos servicios, menos puertos abiertos, menos software instalado. Cada componente eliminado es una puerta menos para un atacante.
El hardening segun CIS Benchmarks es requisito habitual en auditorias ENS, ISO 27001 y PCI DSS. Documentamos cada control aplicado.
Codificamos la configuracion con Ansible para que puedas aplicar el mismo nivel de hardening a nuevos servidores en minutos.
Un proceso sistematico para endurecer tus sistemas sin afectar a los servicios en produccion.
Escaneamos tus sistemas con herramientas CIS-CAT y OpenSCAP para medir el nivel de cumplimiento actual y detectar configuraciones inseguras.
Disenamos un plan de hardening adaptado a tu entorno, priorizando controles por impacto y asegurando compatibilidad con tus aplicaciones.
Aplicamos los controles de forma gradual, primero en entorno de test y luego en produccion. Cada cambio queda documentado y codificado en Ansible.
Ejecutamos un segundo escaneo para verificar el cumplimiento. Entregamos un informe comparativo antes/despues con el porcentaje de mejora alcanzado.
Respuestas a las dudas mas comunes sobre el bastionado de sistemas operativos.
El hardening de sistemas operativos es el proceso de reducir la superficie de ataque de un servidor eliminando configuraciones innecesarias, aplicando controles de acceso estrictos y reforzando cada componente segun estandares reconocidos. Un servidor recien instalado viene configurado para maximizar la compatibilidad, no la seguridad. Sin un bastionado adecuado, servicios expuestos, permisos excesivos y configuraciones por defecto se convierten en puertas abiertas para atacantes. En El Mapache realizamos el bastionado de servidores Linux siguiendo los CIS Benchmarks, el marco de referencia mas utilizado en auditorias de seguridad a nivel mundial.
Nuestro servicio de seguridad SSH incluye la desactivacion del acceso root, la configuracion de autenticacion por clave publica, la restriccion de algoritmos criptograficos y la implementacion de herramientas como fail2ban para bloquear ataques de fuerza bruta. Ademas, aplicamos securizacion completa del servidor web, ya sea Apache o Nginx, con cabeceras de seguridad, restriccion de metodos HTTP y configuracion TLS optimizada. Cada control se codifica en playbooks Ansible para que el cumplimiento sea reproducible y verificable en cualquier momento, facilitando la auditoria de seguridad de sistemas operativos en entornos con multiples servidores.
El cumplimiento de CIS Benchmarks no es solo una buena practica tecnica: es un requisito frecuente en certificaciones como ISO 27001, ENS y PCI DSS. Desde Canarias trabajamos con empresas de toda Espana que necesitan demostrar ante auditores y reguladores que sus sistemas estan configurados de forma segura. Entregamos informes detallados con el nivel de cumplimiento alcanzado, las excepciones documentadas y un plan de mantenimiento para que la seguridad no se degrade con el tiempo. Si necesitas una evaluacion del estado de bastionado de tus servidores, estamos a una llamada de distancia.
Te ayudamos a evaluar y mejorar la seguridad de tus sistemas operativos. Primera evaluacion sin compromiso.
Solicitar evaluacion gratuitaDescubre mas recursos sobre este tema.
Diseño e implantación de estrategias de backup y planes de recuperación ante desastres para infraestructuras Linux.
Ver masGestión integral de servidores Linux: instalación, configuración, mantenimiento y monitorización continua.
Ver masAuditoría y mejora de la seguridad de tus infraestructuras tecnológicas: firewalls, IDS/IPS, cifrado y políticas de acceso.
Ver masImplantación de sistemas de monitorización proactiva y gestión de incidentes para garantizar la disponibilidad de tus servicios.
Ver masPlanificación y ejecución de migraciones de infraestructura on-premise a entornos cloud con servidores Linux.
Ver masSeguridad en rutas a pie y supervisión de grupos en la naturaleza.
Ver masUtilizamos cookies para mejorar tu experiencia. Al continuar navegando, aceptas nuestra Política de Cookies.